DOUBLECUP, un servizio loader-as-a-service russo che nasconde malware in immagini cache del browser
Nuovo servizio loader-as-a-service russo DOUBLECUP nasconde malware in immagini cache del browser, attacchi ClickFix e malware CountLoader e DeviceManager.
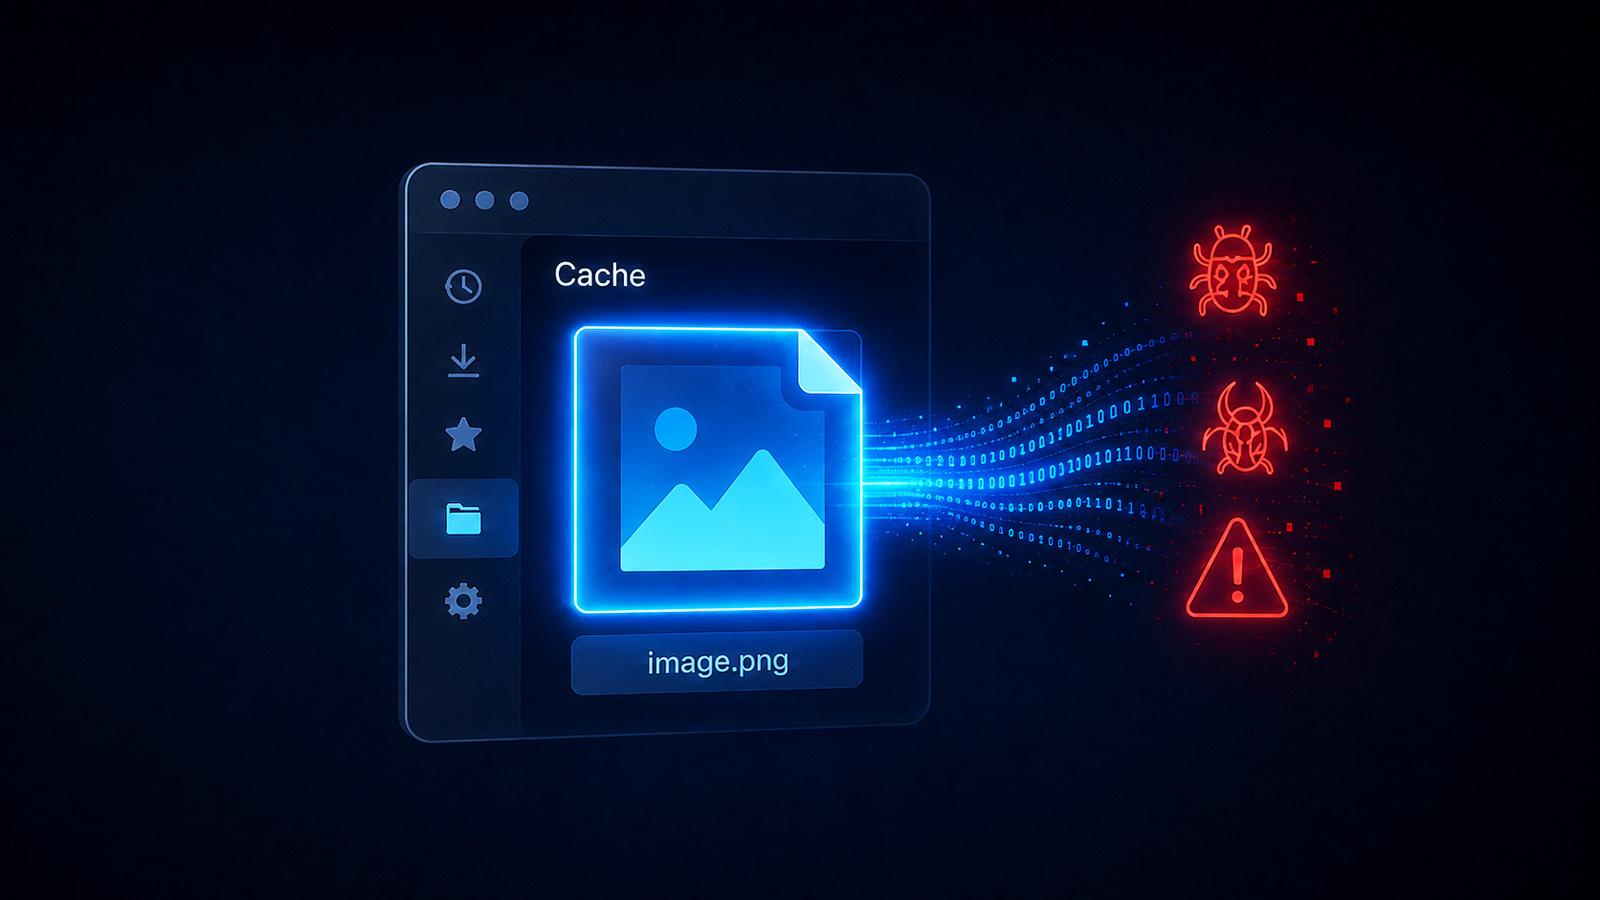
Un nuovo servizio loader-as-a-service russo, chiamato DOUBLECUP, si è rivelato essere un veicolo per la distribuzione di malware attraverso attacchi ClickFix, nascondendo codice malevolo all’interno di immagini PNG cache del browser. L’attacco, rilevato da SOCRadar, ha permesso ai criminali di distribuire CountLoader su sistemi Windows e macOS, nonché un nuovo trojan remoto accesso (RAT) denominato DeviceManager. L’operatività del servizio è stata osservata a partire da giugno 2026, con la sua infrastruttura gestita da un’IP address che ospita anche il pannello di licenze.
come funziona il servizio DOUBLECUP
DOUBLECUP permette ai clienti di configurare campagne di attacco utilizzando un’applicazione Go-based per impostare il dominio, il percorso URL, il metodo di steganografia, il tipo di embed, l’azione di esecuzione e le posizioni dei payload. Questo genera un endpoint API che restituisce l’URL dell’immagine steganografica, la dimensione del file, l’endpoint della sessione e i comandi personalizzati per Chrome, Edge, Firefox, Brave e Opera. I clienti aggiungono quindi il codice generato ai loro siti ClickFix, che prelauda l’immagine steganografica nel browser del destinatario e registra la sessione, selezionando il comando corrispondente al browser utilizzato.
come si attiva il malware
Una volta che un utente visita un sito finto, DOUBLECUP registra la sessione, determina l’indirizzo IP pubblico del destinatario e forza il browser a scaricare e cache un’immagine PNG malevola. La pagina mostra quindi istruzioni finte di CAPTCHA che tentano di convincere l’utente a incollare e eseguire un comando automaticamente copiato nel clipboard. Quando il comando viene eseguito, cerca l’immagine PNG nel browser cache in base alla sua dimensione esatta e utilizza i comandi findstr o certutil per recuperare e eseguire il payload iniziale nascosto nell’immagine.
Il payload iniziale lancia un dropper senza file, che recupera l’indirizzo IPv4 pubblico del destinatario e lo utilizza per creare una chiave di decrittografia per il payload finale. Dopo aver verificato il payload decrittografato contro un hash SHA-256 hardcoded, il dropper lo esegue in memoria. DOUBLECUP ha consegnato due famiglie di malware: CountLoader, un loader che raccoglie informazioni sui sistemi infetti, e DeviceManager, un RAT precedentemente non documentato.
CountLoader è utilizzato per raccogliere informazioni sui sistemi infetti, verificare la presenza di applicazioni di criptovaluta e estensioni del browser, determinare se Signal Desktop è installato e stabilire la persistenza attraverso attività programmate. CountLoader è in grado di scaricare e eseguire file, tra cui pacchetti MSI, moduli PowerShell e DLL. SOCRadar ha recuperato una versione macOS compilata per dispositivi Intel e Apple Silicon, che installa un LaunchAgent per la persistenza e utilizza utilità native come curl, sw_vers, system_profiler e ioreg per comunicare con i server controllati dagli attaccanti.
DeviceManager, un RAT Python-based per Windows, utilizza contratti smart su Ethereum o Polygon per determinare l’indirizzo del server di controllo. In paesi non appartenenti alla Commonwealth of Independent States (CIS), DeviceManager raccoglie informazioni dettagliate sul sistema, tra cui il GUID del dispositivo, l’identificatore del disco, l’ID utente, il nome del host, il nome utente, la versione del sistema operativo, l’architettura, il software antivirus installato e l’informazione del dominio. La tecnica EtherHiding rende il malware più resistente agli attacchi di interruzione, grazie all’utilizzo di record DNS A e TXT per il furto di informazioni del sistema, il recupero di comandi, il download di payload e la trasmissione dei risultati agli attaccanti.